

O que é arquitetura cloud native
Arquitetura cloud native é uma abordagem de design de sistemas construída especificamente para rodar em ambientes de nuvem, aproveitando elasticidade, automação e distribuição geográfica — ao contrário de sistemas apenas "hospedados" na nuvem, mas desenhados como se estivessem em um servidor físico fixo.
No contexto enterprise, isso significa combinar containers, orquestração automatizada, microsserviços e infraestrutura declarativa para construir plataformas que escalam sob demanda, se recuperam de falhas automaticamente e permitem entregas contínuas sem downtime.
Cloud native não é só "estar na nuvem"
Migrar um monolito para uma VM na AWS não torna o sistema cloud native. O que define essa arquitetura é o design: desacoplamento, automação, elasticidade e resiliência a falhas desde a concepção.
Os 12 fatores e princípios fundamentais
A metodologia 12-factor app, criada pela Heroku, segue sendo a base conceitual mais usada para projetar aplicações cloud native. Alguns dos princípios mais relevantes para o contexto enterprise:
Configuração externa
Configurações ficam fora do código, em variáveis de ambiente ou serviços como Vault, nunca hardcoded.
Dependências explícitas
Toda dependência é declarada e isolada, nunca assumida como presente no ambiente de execução.
Processos stateless
A aplicação não guarda estado local; qualquer instância pode atender qualquer requisição.
Escalabilidade horizontal
Escalar significa adicionar mais instâncias do processo, não aumentar recursos de uma única máquina.
Statelessness é o pré-requisito mais ignorado
Muitos times tentam adotar containers e Kubernetes sem antes remover o estado local da aplicação. O resultado são serviços que "parecem" cloud native, mas falham ao escalar horizontalmente.
Containers como unidade de empacotamento
Containers empacotam a aplicação junto com suas dependências em uma unidade imutável e portátil, eliminando o clássico problema de "funciona na minha máquina". Essa padronização é o alicerce sobre o qual toda a automação cloud native é construída.
FROM node:20-alpine AS build
WORKDIR /app
COPY package*.json ./
RUN npm ci --omit=dev
COPY . .
RUN npm run build

FROM node:20-alpine
WORKDIR /app
COPY --from=build /app/dist ./dist
COPY --from=build /app/node_modules ./node_modules
ENV NODE_ENV=production
EXPOSE 3000
USER node
CMD ["node", "dist/server.js"]
O uso de multi-stage builds, como no exemplo acima, reduz o tamanho final da imagem e remove ferramentas de build do ambiente de produção, diminuindo a superfície de ataque — um requisito crítico em ambientes enterprise regulados.
Orquestração com Kubernetes
Se containers resolvem "como empacotar", a orquestração resolve "como operar milhares deles em produção". O Kubernetes se tornou o padrão de fato para orquestração enterprise, automatizando deploy, escalonamento, auto-recuperação e balanceamento de carga.
apiVersion: apps/v1
kind: Deployment
metadata:
  name: checkout-service
spec:
  replicas: 3
  selector:
    matchLabels: { app: checkout }
  template:
    metadata: { labels: { app: checkout } }
    spec:
      containers:
      - name: checkout
        image: registry.wdseven.com/checkout:1.4.2
        resources:
          requests: { cpu: "250m", memory: "256Mi" }
          limits:   { cpu: "500m", memory: "512Mi" }
        readinessProbe:
          httpGet: { path: /health, port: 3000 }
          initialDelaySeconds: 5
---
apiVersion: autoscaling/v2
kind: HorizontalPodAutoscaler
metadata: { name: checkout-hpa }
spec:
  scaleTargetRef: { apiVersion: apps/v1, kind: Deployment, name: checkout-service }
  minReplicas: 3
  maxReplicas: 20
  metrics:
  - type: Resource
    resource: { name: cpu, target: { type: Utilization, averageUtilization: 70 } }
Esse arquivo declara não só "o que" rodar, mas também "como" o sistema deve reagir à carga: entre 3 e 20 réplicas, escalando automaticamente quando a CPU média passar de 70%. Essa é a essência da infraestrutura declarativa.
Sua infraestrutura escala automaticamente?
A equipe de Cloud & DevOps da WD Seven projeta clusters Kubernetes enterprise com autoscaling, observabilidade e segurança desde o dia zero.
Microsserviços e desacoplamento
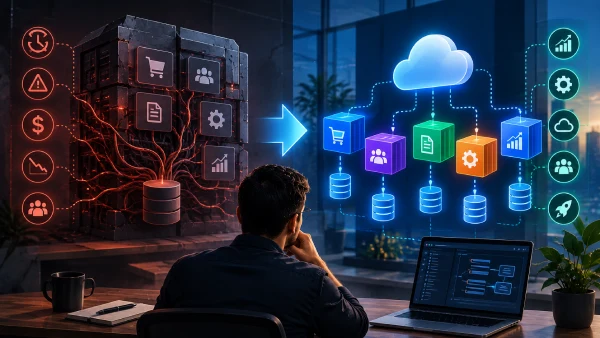
Microsserviços dividem uma aplicação monolítica em serviços independentes, cada um responsável por um domínio de negócio específico (ex: catálogo, pagamento, usuários). Isso permite que times trabalhem, deployem e escalem partes do sistema de forma independente.
Domain-Driven Design
Serviços alinhados a domínios de negócio reais, não a camadas técnicas arbitrárias.
Comunicação assíncrona
Filas e eventos (Kafka, RabbitMQ, SQS) reduzem acoplamento temporal entre serviços.
Banco de dados por serviço
Cada microsserviço possui seu próprio armazenamento, evitando acoplamento via schema compartilhado.
Microsserviços têm custo de complexidade
Fragmentar prematuramente um sistema em dezenas de microsserviços sem maturidade operacional (observabilidade, CI/CD, service mesh) costuma gerar mais problemas do que resolve. É um "distributed monolith" disfarçado.
Service mesh e comunicação entre serviços
Com dezenas (ou centenas) de microsserviços, gerenciar comunicação, segurança e observabilidade entre eles manualmente se torna inviável. Um service mesh (como Istio ou Linkerd) injeta um proxy sidecar ao lado de cada serviço, centralizando:
mTLS automático
Criptografia e autenticação mútua entre todos os serviços, sem alterar código da aplicação.
Retry e circuit breaking
Políticas de resiliência aplicadas de forma transparente a toda comunicação interna.
Traffic shifting
Canary releases e A/B testing controlados no nível de rede, sem mudanças no serviço.
Dados em arquiteturas distribuídas
Distribuir a lógica em microsserviços é relativamente simples; distribuir dados com consistência é o verdadeiro desafio enterprise. Padrões essenciais incluem:
Event Sourcing
O estado do sistema é derivado de uma sequência imutável de eventos, facilitando auditoria e replay.
Consistência eventual
Aceitar que dados entre serviços convergem com atraso, em troca de disponibilidade e desempenho.
Saga Pattern
Transações distribuídas coordenadas por uma sequência de passos compensáveis em caso de falha.
CQRS
Separação entre modelos de escrita e leitura, otimizando cada caminho de forma independente.
Precisa modernizar sistemas legados fragmentados?
A WD Seven também atua em modernização de sistemas e integrações & APIs, migrando monolitos para arquiteturas distribuídas de forma segura.
Observabilidade enterprise
Em um sistema com dezenas de microsserviços, debugar um problema sem observabilidade estruturada é praticamente impossível. Os três pilares clássicos continuam válidos — e cada vez mais integrados:
Métricas
Séries temporais (Prometheus) sobre latência, taxa de erro e saturação de recursos.
Logs centralizados
Agregação estruturada (ELK, Loki) permitindo busca correlacionada entre serviços.
Tracing distribuído
Rastreamento (Jaeger, OpenTelemetry) de uma requisição através de múltiplos serviços.
Segurança: Zero Trust e DevSecOps
Arquiteturas distribuídas ampliam a superfície de ataque: cada serviço, API e canal de comunicação é um ponto potencial de vulnerabilidade. O modelo Zero Trust parte do princípio de que nenhuma requisição é confiável por padrão, mesmo dentro da rede interna.
mTLS entre todos os serviços internos
Scan de vulnerabilidades em imagens de container
Gestão de segredos centralizada (Vault, KMS)
Políticas de rede (Network Policies) restritivas por padrão
Pipeline com testes de segurança automatizados (DevSecOps)
Segurança como código
Em arquiteturas enterprise maduras, políticas de segurança são versionadas e testadas junto ao código da aplicação — não aplicadas manualmente depois do deploy.
CI/CD e GitOps
A velocidade de entrega é um dos principais ganhos da arquitetura cloud native — mas só se sustenta com pipelines maduros. O modelo GitOps trata o repositório Git como fonte única de verdade para o estado da infraestrutura.
Commit no repositório
Alteração de código ou manifesto declarativo é versionada no Git.
Pipeline de CI
Testes automatizados, build de imagem e scan de segurança são executados.
Sincronização GitOps
Um operador (ArgoCD, Flux) detecta a mudança e aplica automaticamente no cluster.
Validação e rollback automático
Métricas pós-deploy são monitoradas; divergências disparam rollback sem intervenção manual.
Seus deploys são seguros e automatizados?
A WD Seven estrutura pipelines CI/CD e GitOps completos como parte do serviço de Cloud & DevOps, reduzindo risco em cada entrega.
Monolito vs. cloud native: comparação
| Aspecto | Monolito tradicional | Cloud native enterprise |
|---|---|---|
| Escalabilidade | Vertical, limitada | Horizontal, quase ilimitada |
| Deploy | Tudo ou nada, janelas de manutenção | Independente por serviço, sem downtime |
| Resiliência a falhas | Falha em um módulo derruba tudo | Isolamento de falhas por serviço |
| Complexidade operacional | Baixa | Alta (requer maturidade DevOps) |
| Velocidade de entrega | Lenta conforme o sistema cresce | Times paralelos entregam de forma independente |
Nem toda empresa precisa de cloud native "completo"
Para sistemas de menor criticidade, um monolito bem modularizado (modular monolith) pode ser mais eficiente que microsserviços prematuros. A decisão deve ser guiada por escala real, não por tendência de mercado.
Checklist de maturidade cloud native
Aplicações stateless e configuráveis via ambiente
Containerização padronizada com imagens mínimas e seguras
Orquestração com autoscaling e health checks configurados
Observabilidade com métricas, logs e tracing correlacionados
Segurança Zero Trust com mTLS e gestão centralizada de segredos
Pipeline CI/CD com GitOps e rollback automático
Conclusão
Arquitetura cloud native enterprise não é uma lista de ferramentas (Kubernetes, Istio, Kafka), mas um conjunto de princípios de design: desacoplamento, automação, observabilidade e resiliência desde a concepção. Adotar essas ferramentas sem internalizar os princípios resulta em complexidade sem os benefícios reais da nuvem.
O caminho ideal é evolutivo: validar statelessness e containerização, depois avançar para orquestração, microsserviços e service mesh conforme a escala do negócio justifique o investimento em complexidade operacional.
Containers
Empacotamento padronizado e portátil.
Orquestração
Automação de deploy, escala e recuperação.
Observabilidade
Visibilidade completa sobre o sistema distribuído.
Segurança
Zero Trust aplicado desde a arquitetura.
Quer avaliar a maturidade cloud native da sua plataforma?
Nossa equipe de consultoria estratégica analisa sua arquitetura atual e desenha um roadmap realista de evolução.