

O que é suporte técnico profissional (e por que importa)
Suporte técnico profissional não é só “alguém para chamar quando algo quebra”. É ter especialistas que planejam, configuram, documentam e monitoram a tecnologia da empresa — site, servidores, sistemas e comunicação — para que os problemas sejam evitados, e não apenas remediados.
Pense no suporte como a manutenção preventiva de um carro: dá para rodar sem revisão por um tempo, mas quando o problema aparece, normalmente é na estrada, na pior hora e com conserto mais caro.
⏱️ Menos tempo parado
Falhas resolvidas rapidamente — ou evitadas antes de afetar clientes.
🔐 Mais segurança
Contas protegidas, acessos controlados e domínio blindado contra fraudes.
📚 Conhecimento documentado
A empresa não fica refém de um único funcionário ou fornecedor antigo.
Email profissional: o exemplo perfeito
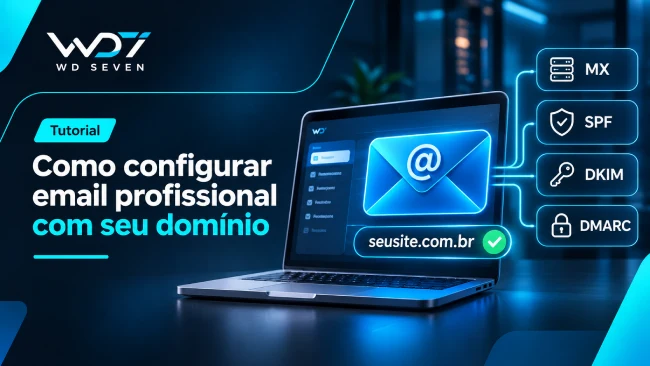
Poucas tarefas mostram tão bem o valor do suporte quanto configurar um email com domínio próprio, como vendas@suaempresa.com.br. Parece só “criar uma conta”, mas envolve escolher um serviço, alterar o DNS, autenticar o domínio, migrar mensagens e testar tudo.
Quando bem feito, o resultado é credibilidade, controle das contas pela empresa e mensagens chegando na caixa de entrada. Quando mal feito, o resultado é email sumindo, propostas no spam e golpistas se passando pela sua marca. A seguir, o passo a passo completo.
Escolhendo o serviço de email
O primeiro passo é definir onde as caixas de email vão ficar. Existem três caminhos principais:
| Critério | Suítes de produtividade | Email da hospedagem | Provedores especializados |
|---|---|---|---|
| Exemplos | Google Workspace, Microsoft 365 | Email incluso em cPanel, Plesk e similares | Zoho Mail, Proton e outros |
| Custo | Por usuário/mês | Geralmente incluso | Variável, em geral intermediário |
| Recursos | Agenda, drive e reuniões | Limitados ao plano | Bons, focados em email |
| Antispam e segurança | Muito robustos | Depende do servidor | Geralmente robustos |
| Risco de bloqueio por terceiros | Baixo | Maior em servidores compartilhados | Baixo |
| Indicado para | Equipes que colaboram muito | Poucas contas e uso leve | Email confiável sem suíte completa |
Avaliação geral. Recursos, limites e preços mudam com frequência; confira as condições atuais de cada serviço.
Site e email não precisam estar no mesmo lugar
É comum hospedar o site em um servidor e o email em outro serviço. O DNS do domínio indica para onde vai cada coisa — e a separação evita que um problema no site derrube o email.
Antes de começar
- Domínio registrado em nome da empresa (no caso de .com.br, no Registro.br), e não de um ex-fornecedor ou funcionário.
- Acesso ao painel DNS ativo, que pode estar no registrador, na hospedagem ou em serviços como a Cloudflare. Ele é indicado pelos servidores DNS (nameservers) do domínio.
- Lista das contas a criar e de quem usará cada uma.
- Plano de migração, se já existir email em outro lugar.
nslookup -type=NS suaempresa.com.br

# Exemplos de resposta:
# nameserver = a.sec.dns.br          → DNS no Registro.br
# nameserver = ana.ns.cloudflare.com → DNS na Cloudflare
Todas as alterações deste guia devem ser feitas no painel indicado pelos nameservers. Alterar registros em outro lugar não terá efeito.
Verificando o domínio e criando as contas
Ao contratar o serviço, ele pedirá para adicionar e verificar o domínio. A verificação comprova que você é o dono e normalmente é feita com um registro TXT (ou CNAME) temporário, contendo um código fornecido pelo próprio serviço.
👤 Contas pessoais
Adote um padrão único, como nome.sobrenome@ ou nome@.
🏷️ Aliases e grupos
contato@ e financeiro@ podem ser apelidos ou grupos que entregam para várias pessoas, sem custo de conta extra.
🔑 Senhas e 2FA
Exija senhas fortes e ative a verificação em duas etapas. Email invadido é porta de entrada para golpes.
📮 Endereços técnicos
Reserve contas como postmaster@ e uma caixa para relatórios DMARC.
Entendendo o DNS do email
O DNS funciona como a lista telefônica da internet: traduz nomes em endereços e guarda informações do domínio. Para o email, ele responde a duas perguntas: para onde entregar as mensagens recebidas e como saber se uma mensagem enviada é legítima.
TTL é o tempo, em segundos, que outros servidores guardam a informação antes de consultar de novo. Propagação é o tempo até todos enxergarem a mudança — de minutos a algumas horas e, raramente, até 48 horas.
Configurando MX, SPF, DKIM e DMARC
Os valores abaixo são ilustrativos
Cada serviço fornece seus próprios servidores, prioridades e chaves, geralmente em telas como “Configurações de DNS” ou “Autenticação de domínio”. Os nomes dos campos também variam: “Nome”, “Host” ou “Entrada” costumam significar a mesma coisa. Use sempre os valores do seu provedor.
1. MX: onde os emails são recebidos
O MX aponta o servidor que recebe as mensagens do domínio. A prioridade define a ordem: o número menor é tentado primeiro; os demais funcionam como reserva.
# Tipo  Nome  Prioridade  Valor                       TTL
MX    @     10          mx1.provedor-exemplo.com    3600
MX    @     20          mx2.provedor-exemplo.com    3600
- @ representa o próprio domínio; alguns painéis pedem o campo vazio ou o domínio completo.
- Remova MX antigos: misturar registros faz parte dos emails ir para um lugar e parte para outro.
- O valor do MX deve ser um nome de servidor, nunca um IP.
2. SPF: quem pode enviar em nome do domínio
O SPF é um registro TXT com a lista de servidores autorizados a enviar emails do seu domínio. Se o site, um sistema ou uma ferramenta de email marketing também enviam, todos precisam estar no mesmo registro.
TXT  @  "v=spf1 include:_spf.provedor-exemplo.com ~all"

# Provedor + ferramenta de marketing:
TXT  @  "v=spf1 include:_spf.provedor-exemplo.com include:spf.marketing-exemplo.com ~all"
- ~all marca como suspeito quem não está na lista; -all recomenda rejeitar. Comece com ~all.
- Apenas um SPF por domínio. Dois registros v=spf1 invalidam ambos.
- Limite de 10 consultas DNS: excesso de include pode estourá-lo.
3. DKIM: a assinatura digital das mensagens
O DKIM adiciona uma assinatura criptográfica a cada email. O servidor de destino usa uma chave pública publicada no seu DNS para confirmar que a mensagem veio mesmo do seu domínio e não foi alterada. Gere a chave no painel do serviço, publique no DNS e depois ative a assinatura no painel — etapa frequentemente esquecida.
TXT    seletor1._domainkey  "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8A..."

CNAME  seletor1._domainkey  seletor1.dkim.provedor-exemplo.com
O seletor é um nome que identifica a chave e permite ter várias ao mesmo tempo, uma para cada serviço que envia email.
4. DMARC: a política para quem falha
O DMARC une SPF e DKIM e diz aos servidores o que fazer quando uma mensagem falha na verificação. Ele também envia relatórios sobre quem está usando seu domínio — inclusive tentativas de fraude.
# Fase 1 — apenas monitorar (2 a 4 semanas)
TXT  _dmarc  "v=DMARC1; p=none; rua=mailto:dmarc@suaempresa.com.br"

# Fase 2 — mandar falhas para o spam
TXT  _dmarc  "v=DMARC1; p=quarantine; rua=mailto:dmarc@suaempresa.com.br"

# Fase 3 — rejeitar falhas
TXT  _dmarc  "v=DMARC1; p=reject; rua=mailto:dmarc@suaempresa.com.br"
Avance de fase apenas após analisar os relatórios e confirmar que SPF ou DKIM estão alinhados com o domínio do remetente em todos os envios legítimos.
Resumo dos registros
| Registro | Tipo | Nome | Função |
|---|---|---|---|
| MX | MX | @ | Indica o servidor que recebe |
| SPF | TXT | @ | Lista quem pode enviar |
| DKIM | TXT ou CNAME | seletor._domainkey | Publica a chave da assinatura |
| DMARC | TXT | _dmarc | Define política e relatórios |
| Verificação | TXT ou CNAME | Indicado pelo provedor | Comprova a propriedade |
Acessando no computador e no celular
Além do webmail, é possível usar Outlook, Gmail, Apple Mail ou Thunderbird. Prefira IMAP, que mantém as mensagens sincronizadas em todos os dispositivos; o POP3 baixa para um único aparelho e é menos adequado hoje. O envio usa SMTP autenticado.
IMAP  imap.provedor-exemplo.com  porta 993  SSL/TLS
POP3  pop.provedor-exemplo.com   porta 995  SSL/TLS
SMTP  smtp.provedor-exemplo.com  porta 465  SSL/TLS  ou  587 STARTTLS

Usuário: endereço completo (ex.: maria@suaempresa.com.br)
Com verificação em duas etapas, alguns aplicativos exigem uma senha de app, gerada no painel do serviço.
Como testar
1. Confira os registros publicados
nslookup -type=MX  suaempresa.com.br
nslookup -type=TXT suaempresa.com.br                       # SPF
nslookup -type=TXT seletor1._domainkey.suaempresa.com.br   # DKIM
nslookup -type=TXT _dmarc.suaempresa.com.br                # DMARC
dig MX suaempresa.com.br +short                            # Linux/macOS
2. Envie, receba e leia o cabeçalho
Troque mensagens com uma conta externa. No Gmail, abra o email recebido e clique em “Mostrar original”:
dkim=pass   header.d=suaempresa.com.br
spf=pass    smtp.mailfrom=maria@suaempresa.com.br
dmarc=pass  header.from=suaempresa.com.br

# Sinais de alerta:
spf=softfail  → servidor fora do SPF
dkim=none      → assinatura não ativada
dmarc=fail     → sem alinhamento
3. Use ferramentas de diagnóstico
Verificadores de DNS e testadores de spam apontam registros ausentes, SPF duplicado, falhas de DKIM e presença em listas de bloqueio. Teste novamente após cada alteração.
Problemas comuns e soluções
📭 Emails pararam de chegar após a troca
MX antigo ainda publicado ou alteração feita no painel DNS errado. Confira os nameservers, remova MX antigos e aguarde o TTL.
MX ou DNS erradonslookup🗑️ Mensagens enviadas caem no spam
SPF ausente, DKIM não ativado ou DMARC sem alinhamento. Conteúdo com muitos links ou só imagens também prejudica.
Autenticação incompletaLer cabeçalho🧾 Formulário do site não envia
O site usa a função de email do servidor, fora do SPF e sem DKIM. Configure o envio por SMTP autenticado ou serviço transacional incluído no SPF.
Envio sem autenticaçãoSMTP autenticado⚔️ Dois registros SPF
Ao adicionar uma ferramenta, alguém cria outro v=spf1 e ambos se invalidam. Unifique em um só.
SPF duplicadoUm registro☁️ Proxy da Cloudflare em subdomínios de email
Subdomínios como mail. deixam de funcionar com a nuvem laranja ativa. Use “DNS only”.
Proxy ativoDNS only✂️ Chave DKIM cortada
Chaves longas podem ser truncadas ao colar ou exigir divisão em blocos de até 255 caracteres. Compare com o valor original.
Valor incompletoConferir🔁 Encaminhamentos falham no SPF
O servidor intermediário não está no SPF do remetente. O DKIM sobrevive ao encaminhamento e mantém o DMARC aprovado.
Limitação do SPFDKIM resolveE o site?
Alterar registros de email não afeta o site, desde que os registros A, AAAA e CNAME sejam preservados. Exporte ou anote todos os registros antes de começar.
Quando chamar o suporte profissional
Configurar é uma etapa; manter é outra. Novas ferramentas precisam entrar no SPF, o DMARC deve evoluir até reject, relatórios precisam ser analisados e contas de ex-funcionários, desativadas. É aqui que o suporte técnico profissional se paga.
🚩 Sinais de que você precisa
Emails no spam, migração de provedor à vista, ninguém sabe onde está o DNS, formulários que não enviam ou suspeita de golpes usando sua marca.
✅ O que um bom suporte entrega
Escolha do serviço ideal, DNS autenticado, migração sem perdas, documentação dos acessos e monitoramento contínuo.
A WD Seven atua exatamente nesses pontos: orienta a escolha do serviço conforme o porte da empresa, configura o DNS com autenticação completa, migra mensagens sem interromper a comunicação e integra os formulários do site ao envio autenticado.
Seus emails estão caindo no spam?
Com Manutenção & Suporte e Cloud & DevOps, a WD Seven revisa seu DNS e corrige a autenticação.
Perguntas frequentes
Sim, com tempo e atenção aos detalhes. O risco está nos erros de DNS, que podem interromper o recebimento ou mandar mensagens para o spam. O suporte profissional reduz esse risco e acelera o processo.
De alguns minutos a algumas horas após a alteração do DNS e, raramente, até 48 horas. Reduzir o TTL dias antes de uma migração acelera a troca.
Não, se a migração for planejada: importe via IMAP antes de trocar o MX e faça uma sincronização final depois.
Tecnicamente não, mas na prática sim. Grandes provedores como Gmail, Yahoo e Outlook já exigem esses registros de remetentes com maior volume, e a ausência deles aumenta muito a chance de spam.
Sim. Praticamente todos os serviços funcionam nesses aplicativos, via IMAP/SMTP ou pelo app próprio do provedor.
Conclusão e checklist
Email profissional não é complicado, mas exige ordem e precisão — e é um bom retrato de por que o suporte técnico profissional importa: detalhes invisíveis determinam se a sua comunicação chega ou não ao cliente.
Escolha o serviço de email
Considere usuários, armazenamento, segurança e orçamento.
Localize o DNS ativo
Confira os nameservers e salve os registros atuais.
Verifique o domínio e crie as contas
Padrão de endereços, aliases, senhas fortes e 2FA.
Migre mensagens antigas
Via IMAP, antes de trocar o MX.
Configure o MX
Use os valores do provedor e remova os antigos.
Publique um único SPF
Inclua todos os serviços que enviam, começando com ~all.
Publique e ative o DKIM
Registro no DNS e assinatura ligada no painel.
Crie o DMARC em p=none
Evolua para quarantine e reject após analisar relatórios.
Teste envio, recebimento e cabeçalhos
Confirme spf=pass, dkim=pass e dmarc=pass.
Ajuste formulários e mantenha o monitoramento
SMTP autenticado no site e revisão periódica com suporte especializado.